Quando o risco atravessa a empresa e cada área vê só o seu pedaço
Compartilhar
Uma empresa pode ter especialistas contratados, procedimentos definidos e controles funcionando, mas ainda assim não conseguir agir diante de uma ameaça. Quando TI, Operações, Jurídico e fornecedores não compartilham responsabilidades e limites de autoridade, até uma decisão necessária pode ficar esperando aprovação enquanto o risco aumenta.
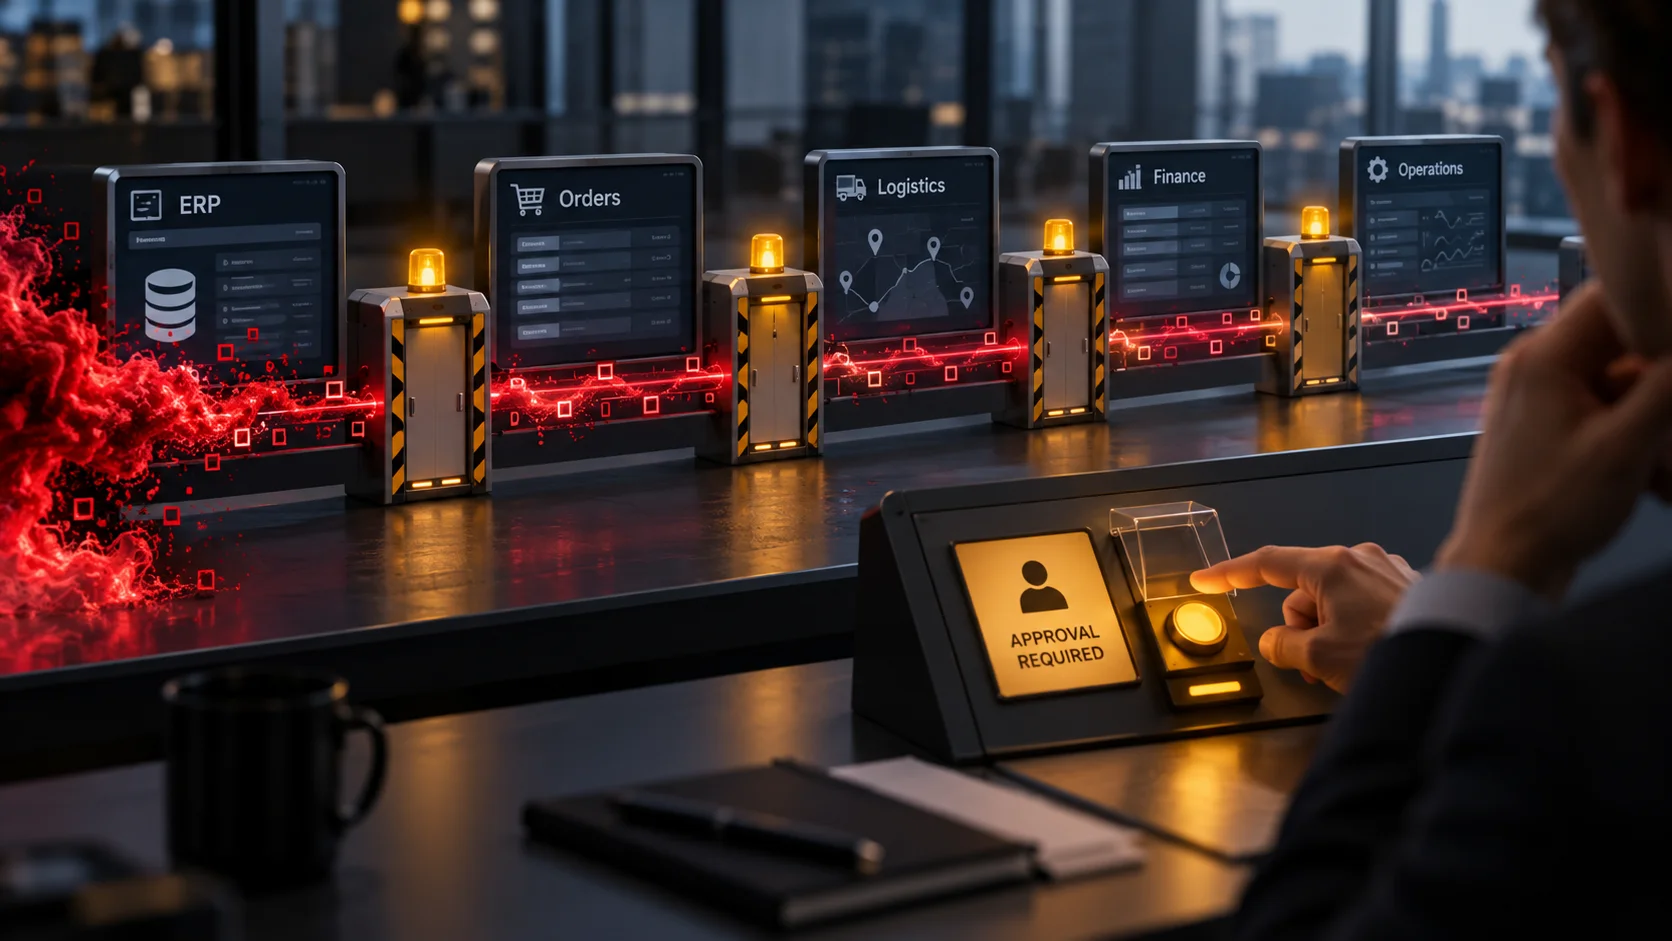
O alerta chegou. Quem decide?
Imagine que uma empresa recebe um alerta de segurança. O fornecedor identifica uma atividade suspeita e recomenda interromper imediatamente um sistema.
A equipe de TI recebe o alerta, avalia a situação e concorda com a recomendação.
Só que aquele sistema atende pedidos, movimenta estoque e emite notas fiscais. Desligá-lo significa interromper parte da operação.
Quem autoriza?
TI pode tomar essa decisão sozinha? A diretoria de Operações precisa aprovar? E se o responsável não estiver disponível? O fornecedor pode agir antes da autorização?
Enquanto isso, o alerta continua lá.
A Grant Thornton divulgou agora em outubro/26 uma pesquisa com 1.100 líderes empresariais nos Estados Unidos. Sessenta e um por cento apontaram a falta de integração entre áreas como uma dificuldade para enxergar os riscos da organização. E apenas 48% disseram possuir um modelo integrado de gestão de riscos.
Mas veja este outro achado: noventa e seis por cento utilizam serviços terceirizados para detectar e responder a ameaças de segurança. Só que apenas 25% afirmaram que esses fornecedores estão totalmente integrados aos processos internos.
Vamos entender a situação: a empresa contrata especialistas, investe em monitoramento, estabelece procedimentos e, quando aparece alguma coisa que exige uma decisão, descobre que ninguém combinou direito quem pode fazer o quê.
O fornecedor fez o trabalho dele. Identificou o problema, avaliou o risco e comunicou a recomendação.
TI também. Recebeu o alerta, analisou e concordou com a necessidade de agir.
Mas o sistema continua funcionando, porque ainda falta alguém autorizar a interrupção.
E talvez ninguém esteja descumprindo procedimento algum.
Contratamos um especialista. Vamos confiar nele?
Tem uma coisa que me incomoda quando penso nisso.
Se contratamos uma empresa especializada em segurança, pagamos por seu conhecimento e confiamos a ela a proteção dos nossos sistemas, até onde estamos dispostos a confiar também nas decisões que ela recomenda?
São coisas diferentes. Contratar alguém para identificar um problema é uma coisa. Permitir que esse alguém decida alguma coisa para resolvê-lo é outra.
O especialista pode reconhecer uma ameaça grave, conhecer os mecanismos de contenção e saber que determinados minutos fazem diferença.
Mas, se ele vai precisar aguardar uma sequência de aprovações para executar qualquer medida, podemos acabar pagando por uma capacidade de resposta que nós mesmos impedimos de funcionar.
Entendeu? Nós mesmos impedimos o fornecedor de nos proteger.
Por outro lado, não é possível simplesmente entregar a um fornecedor externo o poder de interromper toda a operação da empresa sem considerar as consequências.
Ele pode conhecer profundamente as ameaças, as vulnerabilidades e os mecanismos de contenção. Mas será que conhece o impacto de duas horas sem faturamento? Ele sabe quais clientes dependem daquele sistema ou que existe um fechamento contábil acontecendo naquele instante?
Confiar na competência de alguém e entregar a essa pessoa uma responsabilidade para a qual ela não recebeu todas as informações necessárias são coisas totalmente diferentes.
E isso precisa ser discutido.
Podemos, por exemplo, combinar previamente que certas ameaças permitem ao fornecedor isolar uma máquina comprometida, sem precisar esperar autorização. Outras situações exigem uma decisão conjunta com TI. E determinadas medidas, que afetam sistemas críticos, precisam envolver Operações ou uma liderança com autoridade definida.
Também precisamos combinar o que acontece se ninguém atender ao telefone.
O especialista precisa conhecer não apenas o ambiente técnico, mas os limites dentro dos quais pode agir. E a empresa precisa compreender o suficiente sobre os riscos técnicos para decidir quais limites fazem sentido.
O NIST, referência internacional em segurança da informação, trata dessa questão na publicação SP 800-61 Rev. 3, de abril de 2025. O documento recomenda que as organizações definam responsabilidades e autoridades para resposta a incidentes, incluindo prestadores externos e decisões como desconectar ou desligar sistemas críticos.
É uma recomendação bastante prática.
Não precisamos escolher entre confiar cegamente no fornecedor e obrigá-lo a pedir autorização para absolutamente tudo.
Podemos construir essa autonomia com ele.
Mas isso exige uma conversa que vai muito além da contratação do serviço.
O risco de decidir e o risco de esperar
Vamos voltar ao sistema que precisa ser interrompido.
Imagine que Operações autorize o desligamento. O sistema fica fora do ar por duas horas, pedidos atrasam, notas deixam de ser emitidas e a empresa perde dinheiro.
Depois da investigação, descobre-se que o alerta era um falso positivo.
Quem autorizou a parada tomou uma decisão errada?
Não necessariamente.
Naquele momento existiam informações que indicavam um risco. A decisão foi tomada considerando essas informações e as possíveis consequências de não agir.
Só que agora todos conhecem o resultado. E, olhando para trás, parece fácil dizer que não era necessário interromper o sistema.
É a história do engenheiro de obra pronta, e então começa outro problema.
Quem vai explicar para a diretoria por que a operação ficou parada? Quem vai justificar o faturamento perdido? Será que alguém vai reconhecer que a decisão foi razoável diante das informações disponíveis ou simplesmente cobrar por um prejuízo que, depois, descobriu-se desnecessário?
Agora imagine a situação contrária.
O responsável decide esperar mais informações antes de autorizar o desligamento. A ameaça se confirma, compromete outros sistemas e a empresa sofre um prejuízo muito maior.
A pergunta será por que ninguém agiu quando o fornecedor recomendou.
Percebe a situação?
O responsável por tomar a decisão corre o risco de ser acusado de interromper a operação, mas também de não interromper.
E existe um terceiro caminho, bastante conhecido nas empresas: encaminhar a decisão para alguém acima.
Afinal, pedir mais uma aprovação parece prudente. Consultar mais uma área demonstra cuidado. Esperar a posição da diretoria divide a responsabilidade.
Tudo isso pode fazer sentido, isoladamente.
Mas, se o risco exige uma resposta rápida, esse cuidado também tem um custo.
Criamos procedimentos de aprovação para evitar decisões precipitadas, só que esses mesmos procedimentos podem impedir decisões necessárias.
E não estou defendendo que alguém tenha que decidir sozinho para ser mais rápido. Há situações em que uma decisão precipitada pode causar mais prejuízo que a própria ameaça.
O que me preocupa é quando ninguém sabe quais decisões realmente precisam esperar e quais já deveriam ter sido autorizadas antecipadamente.
Pior ainda quando a organização estimula as pessoas a assumir responsabilidades, mas depois avalia suas decisões apenas pelo resultado.
Se uma decisão equivocada sempre gera punição, quem vai querer correr o risco de decidir?
É melhor esperar, mesmo quando sabem que esperar também é arriscado.
Cada área fez sua parte. E a empresa?
E nem precisa ser um ataque cibernético para perceber como esse problema aparece.
Compras negocia e contrata um fornecedor. Jurídico avalia o contrato. TI verifica os requisitos técnicos. Operações confirma que o serviço atende à necessidade.
Cada um fez seu trabalho.
Mas quem verificou como essas responsabilidades se conectam quando alguma coisa sai do previsto?
O fornecedor pode precisar interromper um serviço para conter um problema. TI pode precisar preservar registros antes de qualquer intervenção. Jurídico pode precisar avaliar obrigações contratuais e eventuais notificações. Operações precisa saber quanto tempo consegue funcionar sem aquele sistema.
E todas essas necessidades são legítimas.
E todas elas podem entrar em conflito.
Preservar evidências pode exigir manter registros e evitar alterações. Recuperar a operação pode exigir justamente uma intervenção imediata. Interromper um sistema pode reduzir um risco de segurança e, ao mesmo tempo, criar um problema operacional importante.
Cada departamento enxerga consequências que os demais talvez não conheçam.
Para TI, o risco pode estar na continuidade de uma ameaça. Para Operações, na interrupção de um processo essencial. Para Jurídico, nas obrigações que surgem em função do incidente. Para Compras, no contrato e nos limites de responsabilidade do fornecedor.
Quem está errado?
Seria bom responder algo diferente, mas, provavelmente, ninguém esteja errado.
Só que isso torna a situação mais complicada, porque não basta reunir as áreas e pedir que cada uma cumpra melhor seu procedimento.
Simplesmente porque, provavelmente, já estão fazendo isso.
O que falta, em muitos casos, é decidir como essas prioridades serão conciliadas quando entrarem em conflito.
E não podemos esquecer que isso tem que ser concilidao também com o fornecedor.
Veja uma possibilidade: o contrato estabelece que a empresa de segurança precisa identificar e comunicar determinados incidentes dentro de um prazo. Ela identifica, comunica e recomenda a contenção.
Cumpriu sua obrigação.
A área de TI recebe e encaminha para Operações, que precisa autorizar a interrupção.
Também cumpriu sua obrigação.
Operações aguarda a decisão da diretoria porque a parada pode afetar o faturamento.
Seguiu o procedimento.
E, durante todo esse processo, a ameaça pode continuar avançando.
Não estou dizendo que todos os contratos funcionam assim. Mas é perfeitamente possível que uma organização tenha vários controles funcionando corretamente e, ainda assim, não consiga responder a um problema que atravessa esses controles.
A pesquisa da Grant Thornton é americana, claro, e não podemos transportar seus percentuais diretamente para a realidade brasileira. Também é uma pesquisa publicada por uma consultoria que atua nesse mercado.
Mas a situação que ela descreve merece atenção.
Acho que muitas empresas conhecem seus riscos por departamento. TI tem os seus, Jurídico tem os seus, Operações tem os seus. Cada área mantém controles, relatórios, responsáveis e procedimentos. Só que o cliente não compra de um departamento, a operação não funciona por departamento e um problema também não respeita essa divisão.
O momento de combinar é antes da emergência
Consideremos outro número da mesma pesquisa.
Apenas 35% dos líderes pesquisados disseram ter realizado uma simulação completa de violação de segurança nos seis meses anteriores.
E fico pensando como seriam algumas dessas simulações se, além de testar a detecção e a contenção técnica, incluíssemos as decisões entre departamentos.
Imagine colocar TI, Operações, Jurídico e o fornecedor na mesma situação hipotética.
O fornecedor identifica um risco e recomenda interromper um sistema crítico.
TI concorda.
Operações informa que a interrupção vai afetar o faturamento.
Jurídico alerta sobre a necessidade de preservar determinadas evidências e avaliar obrigações legais.
O responsável pela aprovação está indisponível.
E agora?
Não seria interessante descobrir como essas pessoas decidem antes de colocar uma operação real em risco?
Talvez a empresa descubra que o fornecedor já possui autoridade contratual para tomar determinada medida, mas ninguém de Operações sabia.
Ou que TI pode autorizar o isolamento de equipamentos, mas não a interrupção daquele serviço.
Ou que duas áreas acreditam ter a palavra final sobre a mesma decisão.
Ou, ainda, que existe um responsável formalmente designado, mas ninguém sabe quem o substitui.
Uma simulação dessas pode revelar problemas que não apareceriam num teste exclusivamente técnico.
E também pode revelar que a empresa precisa confiar mais nas pessoas que contratou, permitindo que algumas decisões sejam tomadas sem percorrer toda a hierarquia.
Não é preciso entregar uma autorização em branco. É possível definir critérios, limites, responsáveis, formas de comunicação e situações em que a decisão precisa ser escalada.
Também é importante combinar como uma decisão será avaliada depois. Quem agiu dentro dos critérios acordados, com as informações que tinha, não deveria ser tratado automaticamente como culpado porque o resultado foi ruim.
Porque nenhuma preparação vai eliminar a incerteza de uma situação real.
Uma maneira bastante prática de avaliar essa integração seria escolher um sistema importante e perguntar, antes de acontecer alguma coisa, o que aconteceria se fosse necessário interrompê-lo por duas horas para conter um risco, quem precisaria ser informado e quem responderia pela retomada da operação.
E, mais importante: quem poderia tomar essa decisão?
Seria TI? Operações? Uma decisão conjunta? Ou o fornecedor especializado, seguindo critérios que todos já conhecem e aprovaram?
Se a resposta depender de descobrir quem está disponível na hora, temos um problema que nenhum fornecedor de segurança vai resolver sozinho.
E talvez seja melhor descobrir isso numa reunião de planejamento do que durante uma emergência, quando o especialista já recomendou interromper o sistema e todo mundo está esperando alguém autorizar.
Por Alexandre Aschenbach · 04 de novembro de 2026
https://aschenbach.com.br/blog/quando-o-risco-atravessa-a-empresa-e-cada-area-ve-so-o-seu-pedaco